Una plataforma de comercio electrónico que procesa picos de demanda puntuales no tiene las mismas necesidades que un fabricante con sistemas de planta conectados a aplicaciones heredadas. Sin embargo, ambas organizaciones suelen plantear la decisión como un simple cloud privado vs público. El planteamiento correcto no consiste en elegir la infraestructura más popular, sino en determinar qué modelo reduce el riesgo operativo y sostiene el crecimiento previsto.
La nube pública ha reducido las barreras de entrada a la infraestructura empresarial. La nube privada conserva ventajas relevantes cuando el control, la previsibilidad o el cumplimiento normativo son factores determinantes. Ninguna de las dos es una respuesta universal. La arquitectura adecuada depende de las cargas de trabajo, la madurez del equipo, el patrón de consumo y las obligaciones del negocio.
Cloud privado vs público: la decisión no es binaria
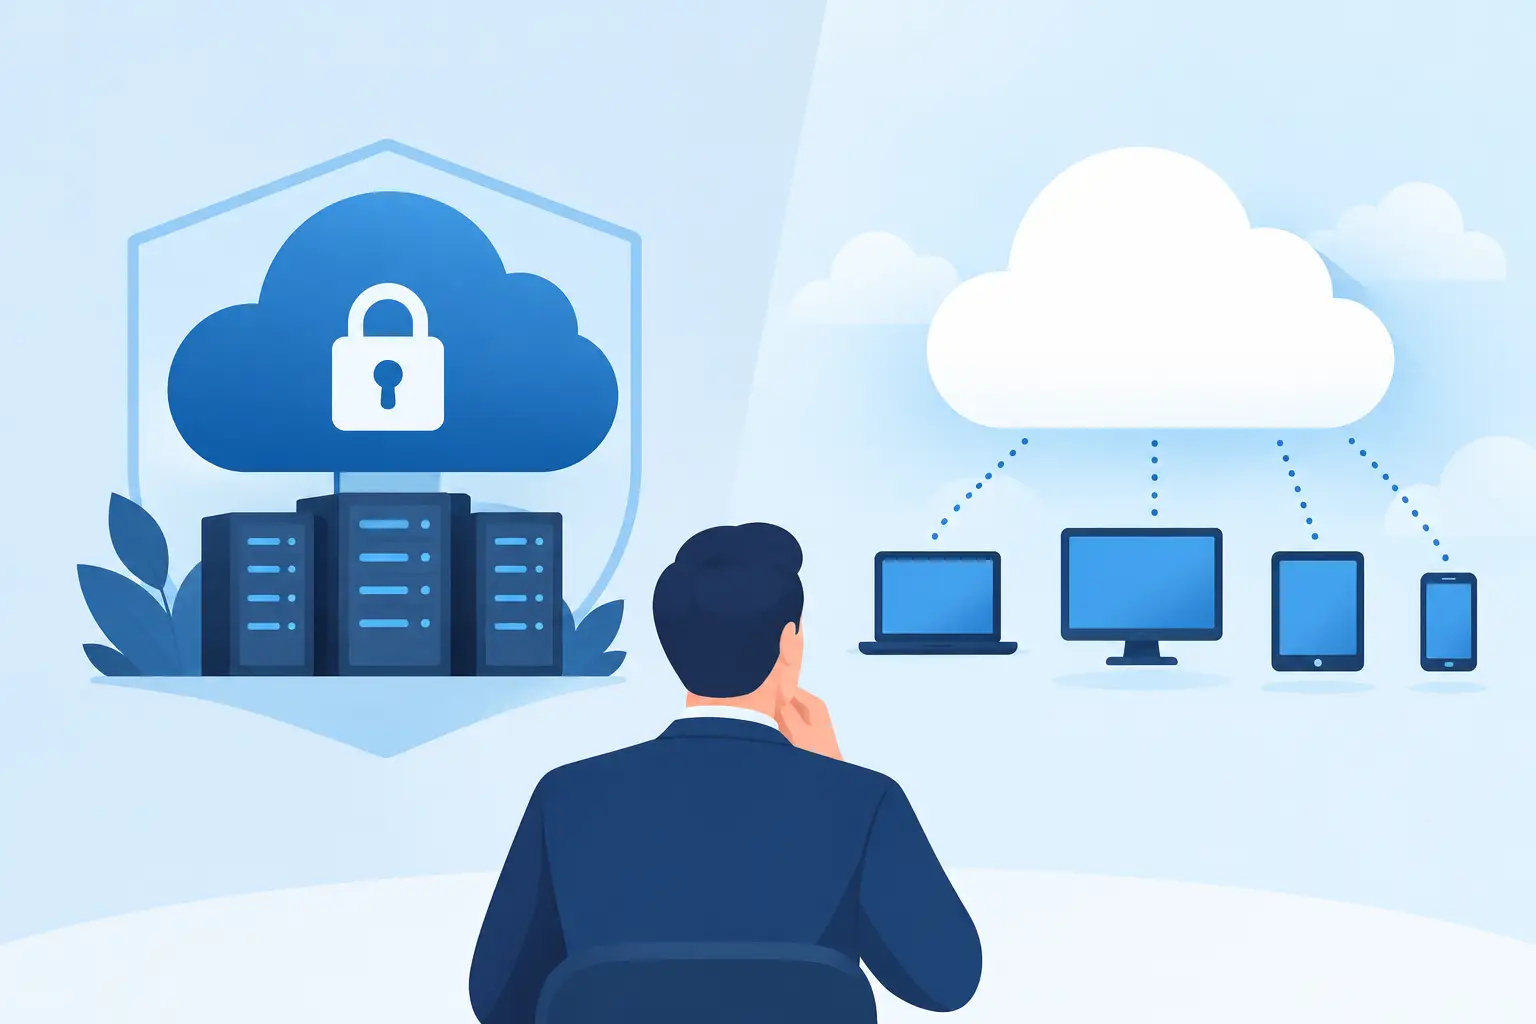
En una nube pública, los recursos de computación, almacenamiento y red se consumen desde una plataforma compartida operada por un proveedor. La empresa contrata capacidad bajo demanda y accede a un catálogo amplio de servicios gestionados. Es un modelo diseñado para velocidad, elasticidad y aprovisionamiento rápido.
Una nube privada reserva la infraestructura para una única organización. Puede estar alojada en un centro de datos propio, en instalaciones de un proveedor o construida sobre hardware dedicado. El elemento decisivo no es dónde se encuentra físicamente el equipo, sino el nivel de aislamiento, control de configuración y gobierno que mantiene la empresa.
La comparación pierde valor cuando se limita a seguridad frente a agilidad. Una nube pública bien diseñada puede superar en seguridad a un entorno privado mal gestionado. Del mismo modo, una nube privada no equivale automáticamente a costes elevados si soporta cargas estables, intensivas y correctamente dimensionadas. La cuestión es qué responsabilidades puede y debe asumir su organización.
Diferencias que afectan a la operación
Escalabilidad y velocidad de entrega
La nube pública permite desplegar entornos en minutos, automatizar la capacidad y absorber variaciones de tráfico sin comprar hardware por adelantado. Esto resulta especialmente útil para productos digitales con demanda variable, iniciativas de datos, entornos de desarrollo y expansión a nuevas regiones.
Ese beneficio exige disciplina. Si cada equipo crea recursos sin estándares de etiquetado, límites presupuestarios o políticas de ciclo de vida, la velocidad inicial se convierte en complejidad y gasto difícil de atribuir. La elasticidad no sustituye a la planificación de capacidad; cambia la forma de realizarla.
La nube privada requiere más preparación para ampliar recursos. A cambio, puede ofrecer un rendimiento muy predecible para aplicaciones con uso continuo y requisitos específicos de latencia. En sistemas de producción industrial, procesamiento transaccional intensivo o plataformas con dependencias muy sensibles, esa previsibilidad puede tener valor directo para la operación.
Control técnico y personalización
El modelo privado ofrece un mayor control sobre la red, el hardware, las versiones de plataforma y las políticas de acceso. Puede ser apropiado cuando una aplicación antigua depende de configuraciones que no encajan en servicios estándar o cuando existe una necesidad justificada de aislamiento físico.
La contrapartida es clara: el equipo interno, o un socio técnico, debe asumir tareas que en la nube pública recaen en el proveedor. Parches, renovación de equipos, supervisión de capacidad, copias de seguridad y recuperación ante desastres requieren procesos, presupuesto y competencias permanentes. Tener más control solo genera valor si la organización puede ejercerlo de forma consistente.
Coste y previsibilidad financiera
La nube pública convierte una parte relevante de la inversión inicial en gasto operativo. Este modelo reduce el coste de experimentar y evita comprar infraestructura para escenarios que quizá no lleguen a producirse. También permite acceder a capacidades avanzadas de analítica, automatización o inteligencia artificial sin montar y operar toda la plataforma subyacente.
No obstante, pagar por uso no significa pagar menos. Transferencias de datos, almacenamiento sin políticas de retención, recursos sobredimensionados y entornos que nunca se apagan pueden elevar la factura con rapidez. Para cargas estables durante varios años, un entorno privado o dedicado puede ofrecer un coste total de propiedad más previsible.
La comparación debe incluir algo más que el precio de la máquina virtual o del servidor. Conviene calcular licencias, conectividad, soporte, energía, personal especializado, indisponibilidad potencial, renovación tecnológica y costes de salida. También hay que valorar el impacto económico de retrasar una iniciativa por falta de capacidad disponible.
Qué cargas de trabajo encajan mejor en cada modelo
La nube pública suele ser una buena opción para aplicaciones web orientadas a clientes, entornos de desarrollo y prueba, procesamiento analítico variable, copias de seguridad, recuperación ante desastres y servicios con crecimiento incierto. Su principal ventaja aparece cuando la demanda cambia o cuando el tiempo de puesta en marcha condiciona la oportunidad de negocio.
La nube privada suele encajar mejor con cargas muy constantes, sistemas con requisitos estrictos de latencia local, aplicaciones heredadas difíciles de refactorizar y entornos sujetos a requisitos de residencia de datos o controles específicos. También puede tener sentido cuando una empresa ya dispone de una plataforma propia amortizada y de un equipo capaz de operarla con rigor.
Hay casos menos evidentes. Una base de datos crítica no necesita ir a una nube privada solo por ser crítica. Puede funcionar en una nube pública si se diseña con alta disponibilidad, cifrado, segmentación de red, copias inmutables y pruebas reales de recuperación. A la inversa, una aplicación interna poco utilizada no justifica necesariamente capacidad privada dedicada solo porque almacene información sensible.
La clasificación debe basarse en hechos: sensibilidad del dato, patrón de uso, dependencia de sistemas locales, objetivos de recuperación, latencia admisible y coste de interrupción. Etiquetar una aplicación como crítica sin concretar esos criterios no sirve para diseñar una arquitectura defendible.
Seguridad, cumplimiento y responsabilidad compartida
La seguridad es una responsabilidad compartida en la nube pública. El proveedor protege la infraestructura física y los servicios base, mientras que la empresa debe configurar identidades, permisos, redes, cifrado, registros, copias y políticas de datos. Muchos incidentes no proceden de una vulnerabilidad del proveedor, sino de permisos excesivos, credenciales expuestas o recursos mal configurados.
En una nube privada, la organización controla más capas, pero también responde por más capas. Esto puede facilitar la aplicación de controles muy específicos, aunque no elimina los riesgos de configuración, errores humanos o falta de visibilidad. El aislamiento dedicado no sustituye a la gestión de identidades ni a la supervisión continua.
Para sectores regulados, la conversación debe ir más allá de preguntar si un proveedor cumple una certificación. Hay que comprobar dónde residen los datos, cómo se auditan los accesos, qué evidencias pueden entregarse, qué ocurre ante una solicitud de borrado y cómo se prueba la recuperación. El cumplimiento debe traducirse en controles técnicos y operativos verificables.
El modelo híbrido puede ser la respuesta más racional
Muchas empresas no tienen que elegir un único destino. Una arquitectura híbrida puede mantener sistemas de baja latencia o aplicaciones heredadas en infraestructura privada, mientras utiliza la nube pública para analítica, integración, desarrollo, recuperación o canales digitales de cara al cliente.
Este enfoque evita migraciones forzadas y permite modernizar por etapas. Pero no debe convertirse en una acumulación de excepciones. Operar dos entornos incrementa la complejidad de identidad, observabilidad, redes, seguridad y gobierno de costes. Solo funciona bien cuando existe una arquitectura de integración clara y responsabilidades operativas definidas.
Antes de adoptar un modelo híbrido, conviene identificar qué datos cruzarán los entornos, con qué frecuencia y bajo qué controles. El coste y la latencia de mover información pueden alterar por completo la viabilidad del diseño inicial. Una integración improvisada suele generar dependencias difíciles de mantener.
Cómo tomar una decisión con criterio de negocio
El primer paso es construir un inventario real de aplicaciones y dependencias. No basta con contar servidores. Hay que entender qué procesos soporta cada sistema, quién lo utiliza, qué datos maneja, cuál es su ventana de mantenimiento y cuánto cuesta una hora de caída.
Después, clasifique las cargas según variabilidad, criticidad, requisitos de recuperación y restricciones de cumplimiento. Este análisis permite separar las aplicaciones que necesitan elasticidad de las que requieren rendimiento constante o proximidad física. También identifica sistemas que deberían retirarse antes de invertir en migrarlos.
El siguiente paso es diseñar un caso económico a tres o cinco años. Incluya escenarios de crecimiento y de reducción de demanda, no una única estimación lineal. En la nube pública, aplique prácticas de FinOps desde el principio: etiquetado obligatorio, presupuestos, alertas, revisión de recursos inactivos y responsabilidad por equipo o producto.
Por último, defina el modelo operativo antes de desplegar. Quién aprueba accesos, quién responde ante incidentes, cómo se prueban las restauraciones y qué métricas determinan que el servicio cumple sus objetivos son preguntas de arquitectura, pero también de gobierno. StrateCode aborda estas decisiones conectando el diagnóstico técnico con un plan de ejecución que tenga responsables, prioridades y resultados medibles.
La mejor elección no será la que parezca más avanzada en una presentación, sino la que permita a su empresa entregar servicios fiables sin introducir costes, dependencias o riesgos que no puede gestionar. Una arquitectura bien decidida deja margen para cambiar de rumbo cuando el negocio lo necesita y establece la disciplina necesaria para hacerlo sin poner en peligro la operación.