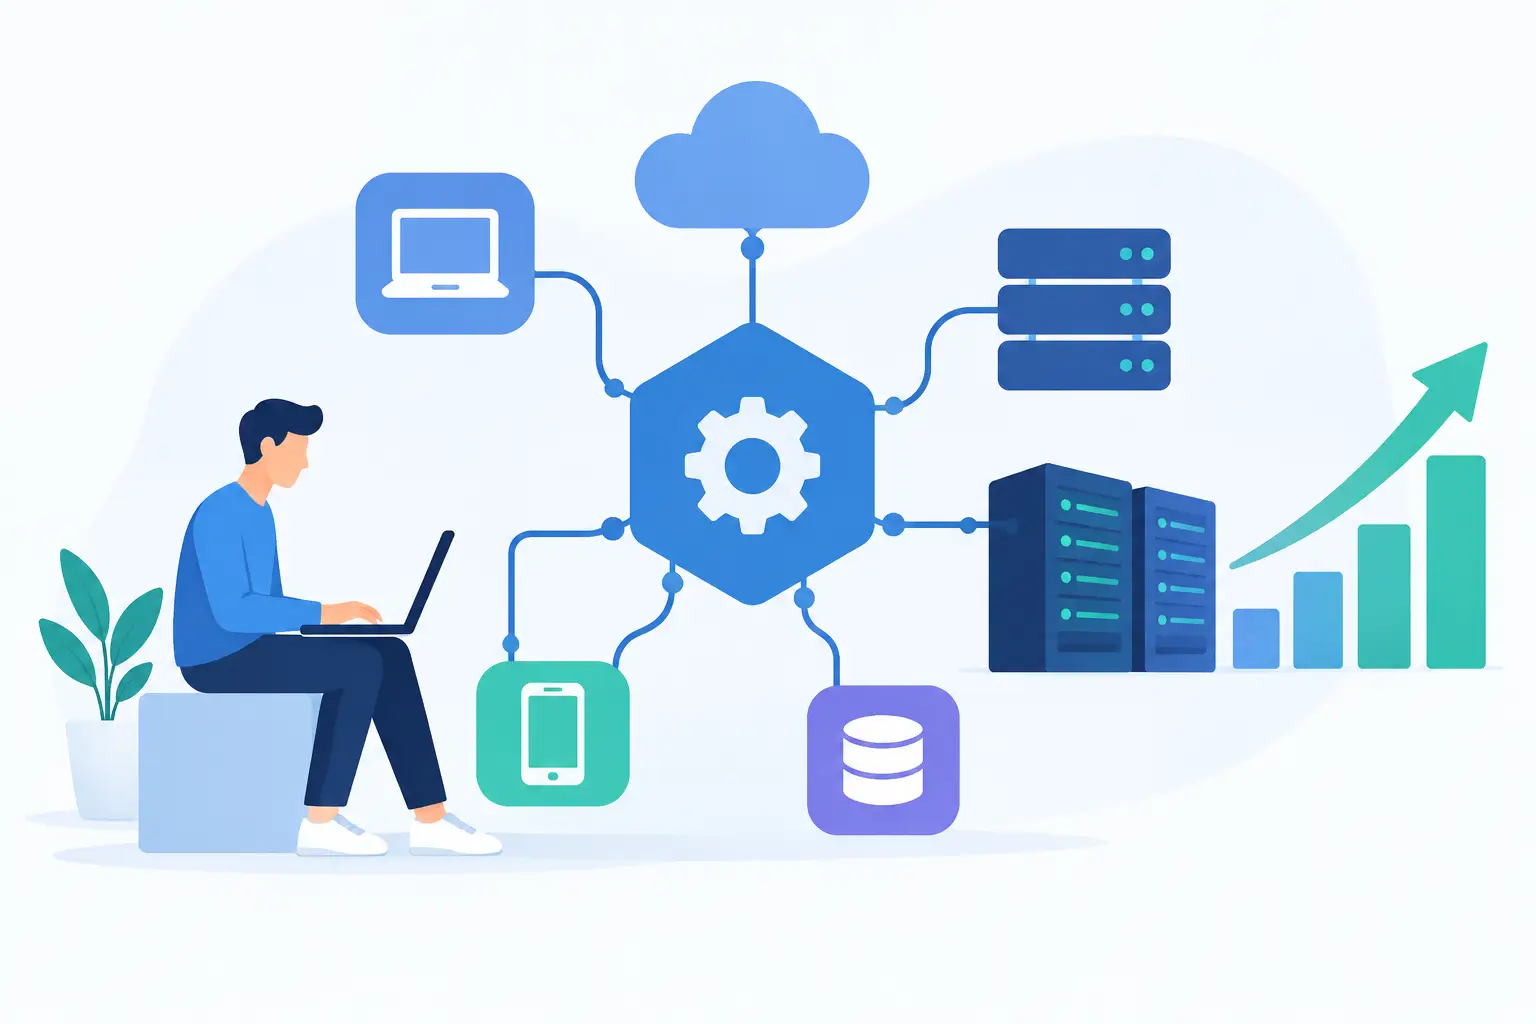
Una API empresarial no es simplemente una capa para conectar aplicaciones. Es un contrato operativo entre equipos, sistemas, socios y productos que evolucionarán a ritmos distintos. Esta guía de diseño API empresarial aborda las decisiones que determinan si esas integraciones reducen fricción y costes o si, por el contrario, multiplican las dependencias, los incidentes y la deuda técnica.
Para un CTO, CIO o responsable de operaciones, el objetivo no debe ser publicar más endpoints. Debe ser crear interfaces previsibles, seguras y gobernables que permitan cambiar procesos internos sin romper a quienes dependen de ellos. Ese resultado exige disciplina de arquitectura, un modelo operativo claro y criterios de inversión proporcionados al impacto de cada API.
Empiece por el dominio de negocio, no por la base de datos
Muchas APIs fallan desde su primer diseño porque exponen directamente tablas, entidades internas o limitaciones de una aplicación heredada. Puede parecer una forma rápida de integrar sistemas, pero convierte cada cambio interno en un riesgo para los consumidores externos.
El punto de partida debe ser el dominio de negocio: clientes, pedidos, contratos, inventario, autorizaciones o cualquier capacidad que tenga significado estable para la organización. Una API de pedidos, por ejemplo, debería describir acciones y estados que el negocio reconoce, no replicar la estructura de tablas de un ERP.
Esta separación tiene una consecuencia práctica: la API puede mantener un contrato consistente aunque se sustituyan componentes internos, se modernice el sistema de origen o se redistribuyan responsabilidades entre servicios. No elimina la complejidad, pero evita trasladarla sin filtro a cada consumidor.
Antes de definir recursos y operaciones, conviene responder a cuatro preguntas: quién consume la API, qué decisión o proceso habilita, qué datos necesita realmente y cuál es el coste de que devuelva información incorrecta o no esté disponible. Estas respuestas permiten distinguir una API interna de bajo riesgo de una interfaz que sostiene operaciones críticas, integraciones con clientes o requisitos regulatorios.
Defina contratos que resistan el cambio
Un contrato API debe ser explícito. Incluye rutas, métodos, estructuras de petición y respuesta, códigos de estado, reglas de validación, paginación, filtros, errores y expectativas de rendimiento. Si un aspecto queda implícito, cada equipo lo interpretará de forma diferente y la integración dependerá de supuestos frágiles.
La consistencia importa más que la preferencia individual. Si una API utiliza nombres en plural, filtros con una sintaxis concreta y formatos de error normalizados, esas decisiones deben mantenerse en todo el catálogo. La coherencia reduce tiempo de incorporación, simplifica herramientas comunes y disminuye incidencias causadas por interpretaciones ambiguas.
Diseñe respuestas para consumidores, no para comodidad interna
No toda entidad interna debe aparecer en una respuesta. Exponer campos de más incrementa el riesgo de seguridad, acopla consumidores a detalles innecesarios y complica futuras modificaciones. Una respuesta debe contener la información necesaria para completar el caso de uso, con una semántica estable y documentada.
También conviene separar operaciones de consulta de operaciones que cambian estado. Las primeras suelen requerir paginación, ordenación y filtros. Las segundas necesitan validaciones claras, trazabilidad e idempotencia cuando una repetición pueda generar un efecto duplicado, como crear un pago, emitir un pedido o iniciar una provisión.
La idempotencia merece atención especial en flujos distribuidos. Las redes fallan, los clientes reintentan y los procesos asíncronos pueden entregar mensajes más de una vez. Si una operación crítica no admite repeticiones controladas, un fallo transitorio puede convertirse en un problema operativo o financiero.
Versione con criterio y evite cambios silenciosos
Una modificación incompatible no debe llegar por sorpresa. Eliminar un campo, cambiar su tipo, alterar una regla de validación o modificar el significado de un estado puede romper procesos que no controla el equipo propietario de la API.
El versionado no tiene una única forma correcta. Una versión en la ruta puede resultar clara para APIs públicas; la negociación mediante cabeceras puede encajar mejor en determinados entornos internos. Lo relevante es establecer una política: qué se considera cambio incompatible, cómo se comunica, cuánto tiempo conviven las versiones y cómo se mide la migración de consumidores.
Evite crear una nueva versión para cada ajuste menor. Añadir campos opcionales o nuevos endpoints puede hacerse de forma compatible si los consumidores están diseñados para ignorar datos desconocidos. La clave es preservar la semántica: un campo existente no debe cambiar de significado sin una transición controlada.
Integre la seguridad en cada decisión de diseño
La autenticación responde a quién realiza una llamada. La autorización determina qué puede hacer. Tratar ambas como una configuración posterior suele producir APIs que validan identidades correctamente, pero exponen datos o acciones fuera del perímetro permitido.
El modelo de permisos debe partir de las responsabilidades de negocio y de la sensibilidad del dato. Un sistema de soporte puede consultar el estado de un pedido, pero no necesariamente modificar condiciones comerciales. Un proveedor puede actualizar inventario asignado, pero no acceder a información de otros proveedores. Estas restricciones deben aplicarse en la capa de autorización y, cuando sea necesario, a nivel de recurso y campo.
Las credenciales de servicio, los tokens de corta duración, la rotación de secretos y el cifrado en tránsito son controles básicos, no diferenciadores. Para APIs con información sensible, añada registros de auditoría que indiquen quién accedió, qué acción ejecutó, sobre qué recurso y con qué resultado.
No olvide la protección frente al abuso. Los límites de tasa, las cuotas y las restricciones de tamaño de carga preservan la disponibilidad y contienen errores de integración. Su configuración depende del patrón de uso: una API para sincronización nocturna requiere límites distintos de una interfaz que soporta transacciones en tiempo real.
Gobierno: asigne propiedad y reglas de decisión
Una API sin propietario suele degradarse rápido. Nadie decide prioridades, nadie mantiene la documentación, nadie responde por la compatibilidad y los cambios se producen bajo presión. Cada API debe tener un equipo responsable, un responsable funcional cuando proceda y un canal definido para consumidores.
El gobierno no exige una burocracia central que apruebe cada campo. Exige estándares reutilizables y decisiones trazables. Un comité de arquitectura puede establecer convenciones, requisitos de seguridad, reglas de observabilidad y criterios para publicar APIs externas. Los equipos de producto conservan la autonomía para implementar dentro de ese marco.
Un catálogo actualizado ayuda a evitar integraciones duplicadas y dependencias ocultas. Debe indicar propósito, propietario, consumidores conocidos, clasificación de datos, nivel de servicio, versión y ciclo de vida. Esta visibilidad permite detectar APIs críticas que dependen de una única persona, servicios sin uso real o interfaces que deben retirarse.
Diseñe la operación antes de que llegue el incidente
Una API en producción necesita métricas que permitan responder a preguntas concretas: ¿está disponible?, ¿cuánto tarda?, ¿qué errores devuelve?, ¿qué consumidores generan más tráfico?, ¿qué dependencia está fallando? Sin observabilidad, el equipo trabaja a partir de percepciones y tickets incompletos.
Como mínimo, mida volumen de peticiones, latencia por endpoint, tasas de error, saturación de recursos y resultados de dependencias externas. Correlacione cada solicitud con un identificador de trazabilidad que atraviese gateways, servicios, colas y sistemas de origen. En un incidente, esa correlación puede reducir horas de diagnóstico a minutos.
Los acuerdos de nivel de servicio deben ser realistas. Prometer disponibilidad extrema para una API que depende de procesos batch o de un proveedor externo crea una expectativa imposible de cumplir. Es preferible definir objetivos según criticidad, comunicar ventanas de mantenimiento y diseñar degradaciones controladas cuando falle una dependencia.
Para procesos de larga duración, la respuesta síncrona no siempre es adecuada. Un patrón asíncrono, con aceptación inicial, consulta de estado y notificaciones de evento, puede ofrecer mejor fiabilidad y experiencia operativa. La contrapartida es una mayor complejidad para consumidores y soporte, por lo que debe justificarse por el proceso, no por moda arquitectónica.
Aplique una guía de diseño API empresarial con controles automatizados
La revisión manual de cada contrato no escala cuando varios equipos publican servicios. La automatización convierte las reglas acordadas en controles repetibles: validación de especificaciones, pruebas de compatibilidad, análisis de seguridad, generación de documentación y pruebas de contrato entre productor y consumidor.
El enfoque contract-first suele funcionar bien en organizaciones con múltiples integraciones. El contrato se define y revisa antes de implementar, lo que permite detectar ambigüedades con producto, seguridad y consumidores antes de invertir en desarrollo. No sustituye las decisiones de arquitectura, pero hace que sean visibles y verificables.
Los entornos de prueba deben representar los casos relevantes sin exponer datos de producción. Los datos sintéticos, los simuladores y las pruebas de contrato son especialmente útiles cuando una integración depende de terceros o de sistemas heredados difíciles de replicar. El objetivo no es eliminar toda incertidumbre, sino encontrar incompatibilidades antes del despliegue.
Priorice por valor y riesgo, no por completitud técnica
No todas las APIs requieren la misma inversión. Una API interna con dos consumidores estables puede necesitar controles más sencillos que una plataforma para clientes, distribuidores o desarrolladores externos. Sobredimensionar el gobierno ralentiza la entrega; infradimensionarlo traslada el coste a incidentes, soporte y migraciones urgentes.
Una buena priorización combina impacto de negocio, sensibilidad de datos, número de consumidores, dependencia operativa y ritmo esperado de cambio. Con estos criterios, la organización puede decidir dónde aplicar alta disponibilidad, revisión de seguridad reforzada, soporte ampliado o planes formales de retirada.
El diseño de APIs empresariales es una disciplina continua, no un entregable que termina al publicar la primera versión. Cuando el contrato, la propiedad y la operación se tratan como parte del producto, la API deja de ser una integración puntual y se convierte en una capacidad que permite modernizar sistemas sin detener el negocio.